

同一台电脑上先后登录两个亚马逊店铺,A 店铺因为类目审核被要求补材料,三天后 B 店铺也收到视频验证通知。多数人的第一反应是换 IP,换完发现该来的还是会来——因为 IP 只是关联判定读取的变量之一,浏览器指纹、Cookie、收款资料和操作轨迹都还在跨店复用。
下面只回答两件事:亚马逊这类平台靠哪些信号判断多个账号属于同一主体,以及一个店铺一套独立环境具体要绑定哪些字段。
场景:A 店铺被审核后,B 店铺为什么也被要求验证
先厘清规则边界。
亚马逊卖家中心的官方说明是:通常每个区域运营一个账户,存在合理业务需求时可以拥有多个账户,但账户需要保持良好状态,一个账户的政策问题可能影响相关账户。这句话有两层含义——多账户本身不等同于违规,前提是有真实业务需求和合规资质;账户健康也不是完全孤立的,风险会沿着共用变量传导。
所以 B 店铺被要求验证,不必然等于技术层面的强关联,也可能是资质、收款或操作轨迹重合触发的复核。判断方向只有一个:看两个账号究竟在哪些字段上真实重合。
官方对多账户与关联影响的描述可在 Amazon 卖家账户健康公告 中核对,具体处置原因仍以账户通知为准。
浏览器指纹原理:平台读取的不是一个 ID,而是一组可组合的信号
浏览器没有“设备身份证号”这种东西。平台的做法是在页面里执行脚本,采集几十项参数,再把它们拼成一个相似度向量。单看每一项都不特殊,组合起来却很稳定。
- 网络与协议层:出口 IP、IP 归属与类型(住宅段或机房段)、WebRTC 暴露的内网与外网地址、时区、语言偏好、HTTP 头顺序。
- 设备与系统层:User-Agent、platform、设备内存、CPU 逻辑核心数、屏幕分辨率与设备像素比、触摸支持、已安装字体列表。
- 图形与音频渲染层:Canvas 绘制文本时的抗锯齿差异、WebGL 返回的 GPU 型号与驱动字符串、AudioContext 的浮点差异、部分媒体解码能力。
- 存储与行为层:Cookie、localStorage、IndexedDB、缓存文件,以及鼠标轨迹、点击间隔、输入节奏等行为特征。
关键在于一致性,而不是单点伪装。两个 Profile 即使改了 User-Agent,如果 Canvas 噪声种子相同、时区与语言组合一模一样、WebRTC 都泄露同一个内网网段,算出来的相似度照样很高。反过来,指纹伪装得很干净但代理出口是机房段,也会形成另一种可识别组合。
还要区分隔离层级:指纹浏览器解决的是身份层隔离(独立指纹、Cookie 域、代理出口),不负责进程权限和文件写入层面的隔离。指纹浏览器和沙盒浏览器的隔离原理与适用场景差异里有逐条对比,两者的适用边界不能混用。
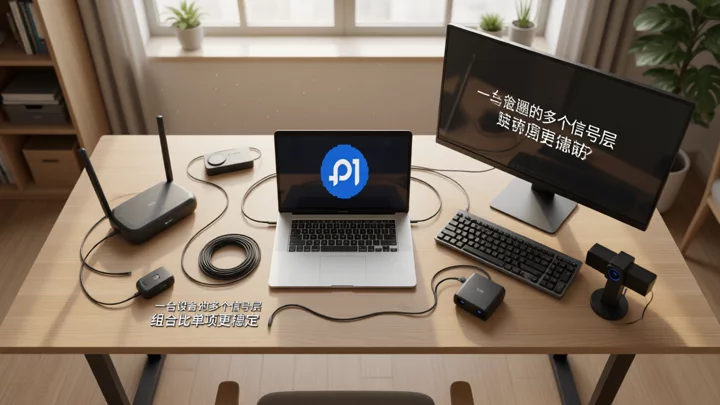 同一台设备由网络、硬件、图形与存储多层部件共同构成,平台读取的是这些信号的组合而非单一参数。
亚马逊关联判定:五类变量怎么被组合成证据
把上面这些信号落到运营侧就是下面这张表。它回答的是“平台怎么识别多账号”——不靠某一项铁证,而是多项弱信号叠加成一条证据链。“隔离难度”一列表示改动后见效的快慢,不是重要性排序。
| 变量层平台侧可能读取的信号隔离难度最常见错误 | |||
| 身份与资质资料 | 营业执照、法人、注册地址、电话、邮箱、品牌备案主体 | 高,多属硬关联 | 多店共用同一营业执照或同一注册电话 |
| 网络出口 | 出口 IP、IP 类型与归属、WebRTC 暴露地址、时区 | 中 | 多店轮换同一批代理,切换窗口时 IP 冲突 |
| 浏览器指纹与本地存储 | User-Agent、Canvas/WebGL、字体、硬件参数、Cookie、IndexedDB | 中 | 只在普通浏览器的多用户配置间切账号,底层指纹没变 |
| 支付与收款信息 | 信用卡、收款账户、税务信息 | 高,多属硬关联 | 用一个收款账户收多个店铺的款 |
| 操作行为与人员轨迹 | 登录时间规律、操作节奏、同一人处理多店后台 | 低,可控 | 一个运营用同一台机器连续登录三家店的后台 |
五层里有两层是硬关联——身份资料和支付收款。这两层一旦重合,换多少 IP、改多少指纹都补不回来,只能从业务结构上拆开。剩下三层属于软信号,靠环境隔离和流程规范可以显著降低重合度,具体拆解可对照亚马逊店铺防关联中 IP、浏览器指纹、支付信息与操作轨迹的逐项分析。

换 IP 仍然关联:三个最容易被忽略的残留变量
Cookie 与本地存储残留:同一个浏览器 Profile 登录过 A 店再登 B 店,中途哪怕换了 IP,Cookie 域、localStorage 和缓存文件仍是同一条链。清理浏览历史不等于清干净,Service Worker 和 IndexedDB 常被漏掉。
WebRTC 绕过代理暴露真实地址:代理只在 HTTP 层生效时,WebRTC 仍可能上报本机内网 IP 和真实公网出口,等于给平台递了一个与出口 IP 对不上的地址。
硬关联字段:同一张信用卡、同一个收款账户、同一份营业执照、同一个仓储地址或同一套产品图文,这类重合不需要指纹参与就能建立联系。
判断标准很直接:如果两家店曾经共用过同一个浏览器 Profile,或者收款主体是同一个,先处理这两件事,再谈代理和指纹。顺序反了,排查会一直绕圈。
防关联清单:一个亚马逊店铺对应一套独立环境
清单的核心是一一对应,不是越多越好。一个店铺绑定一套环境,任何人切换店铺都走同一套入口。
- 独立浏览器 Profile:一个店铺一个 Profile,禁止在同一个 Profile 里先后登录两个店铺;命名带上店铺代号,方便交接核对。
- 固定代理出口:一个店铺长期绑定一个出口 IP,类型保持稳定,避免多个店铺共用同一批代理池轮换,具体配置思路见代理与 IP 出口配置。
- 独立 Cookie 与本地存储:Profile 之间不共享存储;换电脑或重装系统后,不要用旧备份恢复 Profile 再登录。
- 独立支付与收款资料:每个店铺对应的收款账户、信用卡、税务信息不交叉,这部分无法用技术手段替代。
- 独立登录人员与权限:一个店铺后台的操作权限收在固定的人手里,临时替班留记录。
- 操作日志留痕:至少记下时间、店铺、Profile 名、出口 IP、操作人、做了什么,出问题能回放。
- 设备与网络不交叉:同一台机器只在隔离环境里切换店铺,不要出现顺手用日常浏览器登一下后台的情况。
团队协作场景下,这张清单还要配上账号分组和权限字段才落地,亚马逊多店铺多账号管理的分组、登录记录与异常处理流程给了可以直接照抄的字段;环境层、网络层、设备层的具体标准,在电商多账号管理的四个环境隔离要点里逐层拆过。
 一个店铺对应一个 Profile、一个固定出口和一个责任人,工位与设备之间不交叉,是团队日常切换时不犯错的前提。
已出现关联警告时的排查顺序
排查按污染半径从大到小走:先解决会波及全部店铺的变量,再处理单店问题。每一步做完记一笔,避免反复修改同一项。
- 出口 IP 与 WebRTC。逐个店铺在环境内确认出口 IP 与绑定是否一致,再用 WebRTC 检测页确认没有泄露内网或真实公网地址。最小修复:把代理从 HTTP 层升级到全局或 SOCKS 层,并给该店铺换一个此前未使用过的干净出口。
- Cookie 与本地存储。确认该店铺是否在别的 Profile 里登录过,检查 Cookie、localStorage、IndexedDB、缓存和已安装的 Service Worker。最小修复:停用被污染的 Profile,重建一个全新 Profile 再登录。
- 浏览器指纹唯一性。核对时区、语言、分辨率、GPU 字符串这些参数在多个 Profile 之间是否明显雷同。最小修复:让每个 Profile 的指纹参数跟随其代理出口所在地区,而不是手工拼一套。
- 支付与资质资料。逐项比对收款账户、信用卡、法人信息、地址和电话,任何一项重合都按硬关联处理,先做业务层面的拆分。
- 操作行为与人员权限。回看登录日志,确认有没有同一人、同一时段、同一设备连续处理多个店铺后台。最小修复:按店铺划责任人,替班走书面交接。
如果警告已经落地为审核或视频验证,环境修复和申诉材料要同步准备:环境侧证明各店铺独立运营,材料侧证明业务真实。从单店扩到多店后容易出问题的环节,多店铺运营最容易出问题的环节与 48 小时排查顺序可以配合看。
常见问题
用 Chrome 的多用户配置能隔离亚马逊店铺吗?
不够。多用户配置隔离的是 Cookie 和登录态,底层 Canvas、WebGL、字体、硬件参数仍然来自同一台机器同一套组合,网络出口也没有分开。日常上网够用,用来管多个店铺会在指纹层留下相似的向量。
浏览器指纹能伪装到什么程度?
能做的是让每个 Profile 的组合向量彼此独立且内部自洽,做不到隐形。GPU 型号与操作系统不匹配、时区与 IP 地区不一致这类自相矛盾,比指纹本身更容易被注意到。
VPS 和指纹浏览器该怎么选?
VPS 解决的是“这台机器在哪里”,指纹浏览器解决的是“这台机器看起来是谁”。VPS 上装普通浏览器,多个实例仍共享同一套指纹;只有指纹隔离而出口不独立,网络层依然重合。多店铺场景通常需要两者配合,不是二选一。
代理 IP 是干净的还是被关联了,先查什么?
先查 WebRTC 有没有泄露真实地址,再查这个 Profile 是否登录过其他店铺,然后比对支付与资质资料。IP 干净只排除了五层变量中的一层。
收到关联警告,先改环境还是先申诉?
并行处理。先按上面的顺序定位重合变量并留下修复记录,同时按账户通知要求准备资料。单个账户的政策问题可能影响相关账户,所以不要等申诉结果出来才去处理其他店铺的环境。