

同一台電腦上先後登入兩個亞馬遜店鋪,A 店鋪因為類目審核被要求補材料,三天後 B 店鋪也收到視訊驗證通知。多數人的第一反應是換 IP,換完發現該來的還是會來——因為 IP 只是關聯判定讀取的變數之一,瀏覽器指紋、Cookie、收款資料和操作軌跡都還在跨店複用。
下面只回答兩件事:亞馬遜這類平台靠哪些訊號判斷多個帳號屬於同一主體,以及一個店鋪一套獨立環境具體要綁定哪些欄位。
場景:A 店鋪被審核後,B 店鋪為什麼也被要求驗證
先釐清規則邊界。
亞馬遜賣家中心的官方說明是:通常每個區域營運一個帳戶,存在合理業務需求時可以擁有多個帳戶,但帳戶需要保持良好狀態,一個帳戶的政策問題可能影響相關帳戶。這句話有兩層含義——多帳戶本身不等同於違規,前提是有真實業務需求和合規資質;帳戶健康也不是完全孤立的,風險會沿著共用變數傳導。
所以 B 店鋪被要求驗證,不必然等於技術層面的強關聯,也可能是資質、收款或操作軌跡重合觸發的複核。判斷方向只有一個:看兩個帳號究竟在哪些欄位上真實重合。
官方對多帳戶與關聯影響的描述可在 Amazon 賣家帳戶健康公告 中核對,具體處置原因仍以帳戶通知為準。
瀏覽器指紋原理:平台讀取的不是一個 ID,而是一組可組合的訊號
瀏覽器沒有「裝置身分證號」這種東西。平台的做法是在頁面裡執行腳本,蒐集幾十項參數,再把它們拼成一個相似度向量。單看每一項都不特殊,組合起來卻很穩定。
- 網路與協定層:出口 IP、IP 歸屬與類型(住宅段或機房段)、WebRTC 暴露的內網與外網位址、時區、語言偏好、HTTP 標頭順序。
- 裝置與系統層:User-Agent、platform、裝置記憶體、CPU 邏輯核心數、螢幕解析度與裝置像素比、觸控支援、已安裝字型清單。
- 圖形與音訊渲染層:Canvas 繪製文字時的抗鋸齒差異、WebGL 傳回的 GPU 型號與驅動程式字串、AudioContext 的浮點差異、部分媒體解碼能力。
- 儲存與行為層:Cookie、localStorage、IndexedDB、快取檔案,以及滑鼠軌跡、點擊間隔、輸入節奏等行為特徵。
關鍵在於一致性,而不是單點偽裝。兩個 Profile 即使改了 User-Agent,如果 Canvas 雜訊種子相同、時區與語言組合一模一樣、WebRTC 都洩漏同一個內網網段,算出來的相似度照樣很高。反過來,指紋偽裝得很乾淨但代理出口是機房段,也會形成另一種可識別組合。
還要區分隔離層級:指紋瀏覽器解決的是身分層隔離(獨立指紋、Cookie 域、代理出口),不負責處理程序權限和檔案寫入層面的隔離。指紋瀏覽器與沙盒瀏覽器的隔離原理與適用場景差異裡有逐條對比,兩者的適用邊界不能混用。
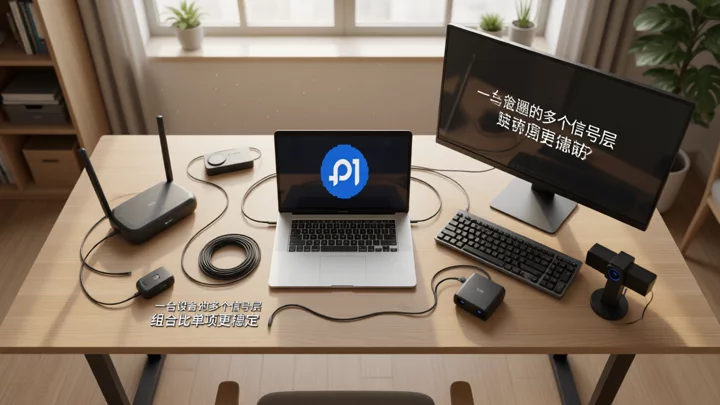 同一台裝置由網路、硬體、圖形與儲存多層部件共同構成,平台讀取的是這些訊號的組合而非單一參數。
亞馬遜關聯判定:五類變數怎麼被組合成證據
把上面這些訊號落到營運側就是下面這張表。它回答的是「平台怎麼識別多帳號」——不靠某一項鐵證,而是多項弱訊號疊加成一條證據鏈。「隔離難度」一列表示改動後見效的快慢,不是重要性排序。
| 變數層平台側可能讀取的訊號隔離難度最常見錯誤 | |||
| 身分與資質資料 | 營業執照、法人、註冊地址、電話、電子信箱、品牌備案主體 | 高,多屬硬關聯 | 多店共用同一營業執照或同一註冊電話 |
| 網路出口 | 出口 IP、IP 類型與歸屬、WebRTC 暴露位址、時區 | 中 | 多店輪換同一批代理,切換視窗時 IP 衝突 |
| 瀏覽器指紋與本機儲存 | User-Agent、Canvas/WebGL、字型、硬體參數、Cookie、IndexedDB | 中 | 只在一般瀏覽器的多使用者設定檔間切換帳號,底層指紋沒變 |
| 支付與收款資訊 | 信用卡、收款帳戶、稅務資訊 | 高,多屬硬關聯 | 用一個收款帳戶收多個店鋪的款 |
| 操作行為與人員軌跡 | 登入時間規律、操作節奏、同一人處理多店後台 | 低,可控 | 一個營運用同一台機器連續登入三家店的後台 |
五層裡有兩層是硬關聯——身份資料和支付收款。這兩層一旦重合,換多少 IP、改多少指紋都補不回來,只能從業務結構上拆開。剩下三層屬於軟訊號,靠環境隔離和流程規範可以顯著降低重合度,具體拆解可對照亞馬遜店鋪防關聯中 IP、瀏覽器指紋、支付資訊與操作軌跡的逐項分析。

換 IP 仍然關聯:三個最容易被忽略的殘留變數
Cookie 與本機儲存殘留:同一個瀏覽器 Profile 登入過 A 店再登 B 店,中途哪怕換了 IP,Cookie 域、localStorage 和快取檔案仍是同一條鏈。清理瀏覽歷史不等於清乾淨,Service Worker 和 IndexedDB 常被漏掉。
WebRTC 繞過代理暴露真實位址:代理只在 HTTP 層生效時,WebRTC 仍可能上報本機內網 IP 和真實公網出口,等於給平台遞了一個與出口 IP 對不上的地址。
硬關聯欄位:同一張信用卡、同一個收款帳戶、同一份營業執照、同一個倉儲地址或同一套產品圖文,這類重合不需要指紋參與就能建立聯繫。
判斷標準很直接:如果兩家店曾經共用過同一個瀏覽器 Profile,或者收款主體是同一個,先處理這兩件事,再談代理和指紋。順序反了,排查會一直繞圈。
防關聯清單:一個亞馬遜店鋪對應一套獨立環境
清單的核心是一一對應,不是越多越好。一個店鋪綁定一套環境,任何人切換店鋪都走同一套入口。
- 獨立瀏覽器 Profile:一個店鋪一個 Profile,禁止在同一個 Profile 裡先後登入兩個店鋪;命名帶上店鋪代號,方便交接核對。
- 固定代理出口:一個店鋪長期綁定一個出口 IP,類型保持穩定,避免多個店鋪共用同一批代理池輪換,具體配置思路見代理與 IP 出口配置。
- 獨立 Cookie 與本機儲存:Profile 之間不共用儲存;換電腦或重裝系統後,不要用舊備份還原 Profile 再登入。
- 獨立支付與收款資料:每個店鋪對應的收款帳戶、信用卡、稅務資訊不交叉,這部分無法用技術手段取代。
- 獨立登入人員與權限:一個店鋪後台的操作權限集中在固定人員手上,臨時替班要留下紀錄。
- 操作日誌留痕:至少記下時間、店鋪、Profile 名、出口 IP、操作人、做了什麼,出問題時能回放。
- 裝置與網路不交叉:同一台機器只在隔離環境裡切換店鋪,不要出現順手用日常瀏覽器登入一下後台的情況。
團隊協作情境下,這張清單還要搭配帳號分組和權限欄位才能落地,亞馬遜多店鋪多帳號管理的分組、登入紀錄與異常處理流程給了可以直接照抄的欄位;環境層、網路層、裝置層的具體標準,在電商多帳號管理的四個環境隔離要點裡逐層拆過。
 一個店鋪對應一個 Profile、一個固定出口和一個責任人,工位與裝置之間不交叉,是團隊日常切換時不犯錯的前提。
已出現關聯警告時的排查順序
排查按污染半徑從大到小走:先解決會波及全部店鋪的變數,再處理單店問題。每一步做完記一筆,避免反覆修改同一項。
- 出口 IP 與 WebRTC。逐個店鋪在環境內確認出口 IP 與綁定是否一致,再用 WebRTC 檢測頁確認沒有洩露內網或真實公網位址。最小修復:把代理從 HTTP 層升級到全域或 SOCKS 層,並給該店鋪換一個此前未使用過的乾淨出口。
- Cookie 與本機儲存。確認該店鋪是否在別的 Profile 裡登入過,檢查 Cookie、localStorage、IndexedDB、快取和已安裝的 Service Worker。最小修復:停用被污染的 Profile,重建一個全新 Profile 再登入。
- 瀏覽器指紋唯一性。核對時區、語言、解析度、GPU 字串這些參數在多個 Profile 之間是否明顯雷同。最小修復:讓每個 Profile 的指紋參數跟隨其代理出口所在地區,而不是手動拼湊一套。
- 支付與資質資料。逐項比對收款帳戶、信用卡、法人資訊、地址和電話,任何一項重合都按硬關聯處理,先做業務層面的拆分。
- 操作行為與人員權限。回看登入日誌,確認有沒有同一人、同一時段、同一裝置連續處理多個店鋪後台。最小修復:按店鋪劃責任人,代班走書面交接。
如果警告已經落地為審核或視訊驗證,環境修復和申訴材料要同步準備:環境側證明各店鋪獨立營運,材料側證明業務真實。從單店擴到多店後容易出問題的環節,多店鋪營運最容易出問題的環節與 48 小時排查順序可以配合看。
常見問題
用 Chrome 的多使用者設定檔能隔離亞馬遜店鋪嗎?
不夠。多使用者設定檔隔離的是 Cookie 和登入狀態,底層 Canvas、WebGL、字型、硬體參數仍然來自同一台機器同一套組合,網路出口也沒有分開。日常上網夠用,用來管多個店鋪會在指紋層留下相似的向量。
瀏覽器指紋能偽裝到什麼程度?
能做的是讓每個 Profile 的組合向量彼此獨立且內部自洽,做不到隱形。GPU 型號與作業系統不匹配、時區與 IP 地區不一致這類自相矛盾,比指紋本身更容易被注意到。
VPS 和指紋瀏覽器該怎麼選?
VPS 解決的是「這台機器在哪裡」,指紋瀏覽器解決的是「這台機器看起來是誰」。VPS 上裝普通瀏覽器,多個實例仍共享同一套指紋;只有指紋隔離而出口不獨立,網路層依然重合。多店鋪場景通常需要兩者配合,不是二選一。
代理 IP 是乾淨的還是被關聯了,先查什麼?
先查 WebRTC 有沒有洩漏真實位址,再查這個 Profile 是否登入過其他店鋪,然後比對支付與資質資料。IP 乾淨只排除了五層變數中的一層。
收到關聯警告,先改環境還是先申訴?
並行處理。先按上面的順序定位重合變數並留下修復記錄,同時按帳戶通知要求準備資料。單個帳戶的政策問題可能影響相關帳戶,所以不要等申訴結果出來才去處理其他店鋪的環境。