

凌晨两点,运营A在Temu后台改完代理配置,没有切换浏览器Profile,直接在同一Profile里打开了亚马逊卖家中心。第二天早上,两个平台同时触发"新环境登录"风控——Temu冻结了店铺资金,亚马逊要求补充身份验证。不是两个平台同时抽风,是同一个浏览器环境把两条线的Cookie、设备参数和IP变化混在了一起。
接触面:多账号关联的真正逻辑
账号A独立安全、账号B独立安全,不代表A和B之间没有共享变量。所谓接触面,就是同一台设备上两个账号共用的IP、Cookie、设备指纹、登录时间窗口和操作行为。平台风控不只看"这个账号本身有没有违规",还会检测"这个账号的环境是否和已知账号重叠"。
亚马逊官方对多账号的说明是:存在合理业务需求时可以运营多个账户,但一个账户的政策问题可能影响关联账户(Amazon卖家论坛:多销售账户健康提示)。换句话说,隔离不到位,一个店出问题会顺着环境关联把其他店一起带走。TikTok的Business Center则通过成员操作日志追踪每个账号的访问来源,未授权共享登录凭据本身就会触发异常标记(TikTok Business Center角色与权限说明)。
三个平台检测维度对照
同一台电脑管三个平台,和三个平台各管一个账号,风险结构完全不同。下表列出三个平台在账号关联检测上的核心维度,方便对照自查:
| 检测维度 | 亚马逊 | TikTok Shop | Temu |
|---|---|---|---|
| 网络层 | 同区域多账号需不同IP段,IP段复用会被标记 | 代理IP必须与店铺运营区域匹配,Business Center记录来源IP | 代理切换后检测IP一致性,网络区域需与法人信息对齐 |
| 设备层 | 浏览器指纹、硬件ID、系统语言 | 浏览器Profile隔离,设备参数一致性校验 | 设备参数与注册资质交叉比对 |
| 行为层 | 登录频率、批量操作节奏 | 操作时间分布、成员操作日志 | 注册与操作时间差、批量行为模式 |
| 资质层 | 同一主体多账号需说明合理业务需求 | 营业执照与法人信息一致性 | 法人信息一致性、收款账户与主体匹配 |
四层隔离配置要点
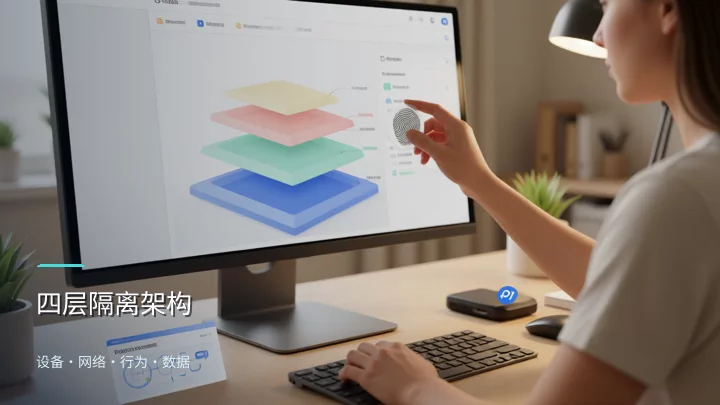
把上表落到操作层面,隔离分四层。每层对应不同的工具和动作,漏掉任何一层都会让其他三层的防护失效。
- 设备层——指纹浏览器Profile独立。每个账号对应一个独立Profile,设备参数(Canvas、WebGL、字体、屏幕分辨率)在Profile内生成且互不共享。配置方法可直接参考指纹浏览器环境隔离与代理配置指南。Temu特别注意:法人信息必须与Profile绑定的网络区域一致,否则触发资质层校验。
- 网络层——代理IP与平台区域匹配。每个平台至少分配一个独立IP段。亚马逊美国站的代理不能同时服务Temu美国站账号。TikTok Shop的代理区域必须与店铺运营地一致,切换代理后等待至少24小时再操作后台,避免时间窗口重叠。
- 行为层——操作节奏差异化。不同账号的登录时间、操作频率不要整齐划一。三人团队五人账号,每人每天操作间隔随机化(30分钟到2小时不等),避免批量行为模式被识别为机器操作或矩阵账号。
- 数据层——Cookie、缓存、本地存储零共享。每次切换Profile前清除当前Profile的临时缓存。不同平台的卖家后台不要在同一Profile中登录。TikTok的Business Center要求使用官方角色授权管理访问,禁止共享登录凭据。
团队协作中真正的关联风险
多账号运营中最常见的关联事故不是技术漏洞,而是人的操作惯性。具体表现为三种:共用Chrome Profile做日常浏览和平台操作、代理切换后忘记核验当前环境就登录后台、复制粘贴设备参数时把A账号的配置粘到B账号里。这三种情况在五人团队里每周都会发生。
最小权限原则只有一条:一人一Profile、一Profile一代理、操作前强制核验当前环境。不是靠信任,是靠流程卡点。TikTok Business Center的角色体系(管理员、标准成员、财务)天然支持按岗位分配权限,避免全员共用一个高权限账号(TikTok角色与权限文档)。跨平台协作时,建议把权限矩阵写在团队共享文档里,新人入职第一周只开只读权限,操作满两周再逐步放写权限。完整的团队权限管理框架可参考账号矩阵管理的五个关键步骤。
三人管五家店的最小可执行配置
- Profile分配:5个账号对应5个独立Profile,命名规则为"平台-区域-序号"(如AMZ-US-01、TTK-US-02、TEMU-US-03),写在团队文档首页,禁止自行新建Profile。
- 代理分配:每个平台至少1个独立IP段,三人各持2-3个代理节点。代理供应商后台做IP段标记,与Profile编号一一对应。
- 每日操作前30秒核验:打开目标Profile → 确认当前代理IP地址正确 → 确认浏览器时间与时区与平台区域一致 → 再登录后台。四步不做完不碰后台。
- 新人入职权限流程:第1-2周只读权限 + 操作记录审查;第3周开放指定平台的写权限;第4周起按实际工作量分配账号管理权。离职当天收回全部Profile和代理节点,不留7天缓冲。
如果团队从单店扩展到多店阶段,TikTok Shop的多账号环境配置有专门的隔离检查清单,建议对照TikTok Shop多账号浏览器隔离方案逐项核验;Temu多店合规路径和防关联配置可参考Temu多账号运营的合规路径与风险管控。
常见问题
一台电脑能同时登录亚马逊和Temu卖家后台吗?
可以,但必须在两个独立Profile中操作,且两个Profile使用不同代理IP。同一Profile中先后登录两个平台,Cookie和缓存会交叉污染,触发两个平台的环境异常检测。
代理IP成本太高,能不能三个平台共用一个代理?
不建议。共用代理意味着三个平台的账号共享同一网络出口,一旦该IP被某一平台标记,其他平台账号会连带受影响。至少按平台维度拆分IP段,预算有限时按"高风险平台独立IP + 低风险平台共享IP"分配。
运营离职后他管过的账号要重新配环境吗?
需要。离职人员操作过的Profile如果存在异常登录记录,建议为该Profile重新生成设备参数并更换代理节点,而非直接交接给下一位。交接周期建议预留48小时观察期,确认平台无二次风控提示。
亚马逊、TikTok、Temu的"关联"判定标准一样吗?
不一样。亚马逊侧重主体资质和IP段复用;TikTok侧重Business Center操作日志和设备一致性;Temu侧重法人信息与网络区域的交叉校验。同一套隔离方案不能直接套用到三个平台,至少网络层和行为层需要按平台单独调整。