

凌晨兩點,運營A在Temu後台改完代理配置,沒有切換瀏覽器Profile,直接在同一Profile裡打開了亞馬遜賣家中心。第二天早上,兩個平台同時觸發「新環境登入」風控——Temu凍結了店鋪資金,亞馬遜要求補充身分驗證。不是兩個平台同時抽風,是同一個瀏覽器環境把兩條線的Cookie、設備參數和IP變化混在了一起。
接觸面:多帳號關聯的真正邏輯
帳號A獨立安全、帳號B獨立安全,不代表A和B之間沒有共享變數。所謂接觸面,就是同一台設備上兩個帳號共用的IP、Cookie、設備指紋、登入時間窗口和操作行為。平台風控不只看「這個帳號本身有沒有違規」,還會檢測「這個帳號的環境是否和已知帳號重疊」。
亞馬遜官方對多帳號的說明是:存在合理業務需求時可以運營多個帳戶,但一個帳戶的政策問題可能影響關聯帳戶(Amazon賣家論壇:多銷售帳戶健康提示)。換句話說,隔離不到位,一個店出問題會順著環境關聯把其他店一起帶走。TikTok的Business Center則透過成員操作日誌追蹤每個帳號的訪問來源,未授權共享登入憑據本身就會觸發異常標記(TikTok Business Center角色與權限說明)。
三個平台檢測維度對照
同一台電腦管三個平台,和三個平台各管一個帳號,風險結構完全不同。下表列出三個平台在帳號關聯檢測上的核心維度,方便對照自查:
| 檢測維度 | 亞馬遜 | TikTok Shop | Temu |
|---|---|---|---|
| 網路層 | 同區域多帳號需不同IP段,IP段複用會被標記 | 代理IP必須與店鋪營運區域匹配,Business Center記錄來源IP | 代理切換後檢測IP一致性,網路區域需與法人資訊對齊 |
| 設備層 | 瀏覽器指紋、硬體ID、系統語言 | 瀏覽器 Profile 隔離,裝置參數一致性校驗 | 裝置參數與註冊資質交叉比對 |
| 行為層 | 登入頻率、批次操作節奏 | 操作時間分佈、成員操作日誌 | 註冊與操作時間差、批次行為模式 |
| 資質層 | 同一主體多帳號需說明合理業務需求 | 營業執照與法人資訊一致性 | 法人資訊一致性、收款帳戶與主體匹配 |
四層隔離配置要點
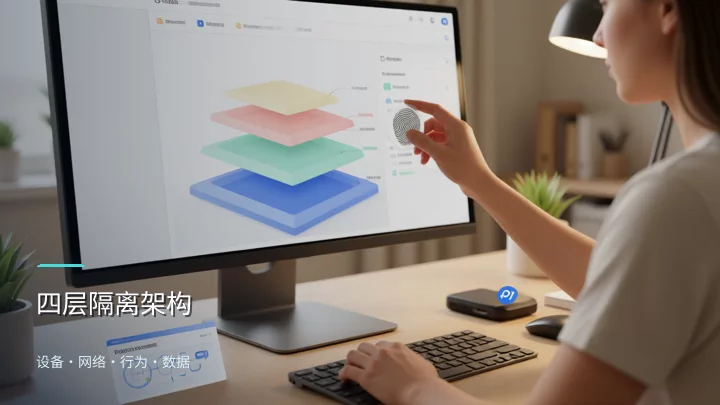
把上表落到操作層面,隔離分四層。每層對應不同的工具和動作,漏掉任何一層都會讓其他三層的防護失效。
- 裝置層——指紋瀏覽器 Profile 獨立。每個帳號對應一個獨立 Profile,裝置參數(Canvas、WebGL、字型、螢幕解析度)在 Profile 內生成且互不共享。配置方法可直接參考指紋瀏覽器環境隔離與代理配置指南。Temu 特別注意:法人資訊必須與 Profile 綁定的網路區域一致,否則觸發資質層校驗。
- 網路層——代理 IP 與平台區域匹配。每個平台至少分配一個獨立 IP 段。亞馬遜美國站的代理不能同時服務 Temu 美國站帳號。TikTok Shop 的代理區域必須與店鋪運營地一致,切換代理後等待至少 24 小時再操作後台,避免時間窗口重疊。
- 行為層——操作節奏差異化。不同帳號的登入時間、操作頻率不要整齊劃一。三人團隊五人帳號,每人每天操作間隔隨機化(30 分鐘到 2 小時不等),避免批量行為模式被識別為機器操作或矩陣帳號。
- 數據層——Cookie、快取、本地儲存零共享。每次切換Profile前清除當前Profile的臨時快取。不同平台的賣家後台不要在同一Profile中登入。TikTok的Business Center要求使用官方角色授權管理存取,禁止共享登入憑證。
團隊協作中真正的關聯風險
多帳號營運中最常見的關聯事故不是技術漏洞,而是人的操作慣性。具體表現為三種:共用Chrome Profile做日常瀏覽和平台操作、代理切換後忘記核驗當前環境就登入後台、複製貼上設備參數時把A帳號的設定貼到B帳號裡。這三種情況在五人團隊裡每週都會發生。
最小權限原則只有一條:一人一Profile、一Profile一代理、操作前強制核驗當前環境。不是靠信任,是靠流程卡點。TikTok Business Center的角色體系(管理員、標準成員、財務)天然支持依崗位分配權限,避免全員共用一個高權限帳號(TikTok角色與權限文件)。跨平台協作時,建議把權限矩陣寫在團隊共享文件裡,新人入職第一週只開唯讀權限,操作滿兩週再逐步放寫權限。完整的團隊權限管理框架可參考帳號矩陣管理的五個關鍵步驟。
三人管五家店的最小可執行配置
- Profile分配:5個帳號對應5個獨立Profile,命名規則為"平台-區域-序號"(如AMZ-US-01、TTK-US-02、TEMU-US-03),寫在團隊文件首頁,禁止自行新建Profile。
- 代理分配:每個平台至少1個獨立IP段,三人各持2-3個代理節點。代理供應商後台做IP段標記,與Profile編號一一對應。
- 每日操作前30秒核驗:開啟目標Profile → 確認目前代理IP地址正確 → 確認瀏覽器時間與時區與平台區域一致 → 再登入後台。四步沒做完不碰後台。
- 新人入職權限流程:第1-2周只讀權限 + 操作記錄審查;第3周開放指定平台的寫權限;第4周起按實際工作量分配帳號管理權。離職當天收回全部Profile和代理節點,不留7天緩衝。
如果團隊從單店擴展到多店階段,TikTok Shop的多帳號環境配置有專門的隔離檢查清單,建議對照TikTok Shop多帳號瀏覽器隔離方案逐項核驗;Temu多店合規路徑和防關聯配置可參考Temu多帳號營運的合規路徑與風險管控。
常見問題
一台電腦能同時登入亞馬遜和Temu賣家後台嗎?
可以,但必須在兩個獨立Profile中操作,且兩個Profile使用不同代理IP。同一Profile中先後登入兩個平台,Cookie和快取會交叉污染,觸發兩個平台的環境異常檢測。
代理IP成本太高,能不能三個平台共用一個代理?
不建議。共用代理意味著三個平台的帳號共享同一網路出口,一旦該IP被某一平台標記,其他平台帳號會連帶受影響。至少按平台維度拆分IP段,預算有限時按"高風險平台獨立IP + 低風險平台共享IP"分配。
營運離職後他管過的帳號要重新配環境嗎?
需要。離職人員操作過的Profile如果存在異常登入記錄,建議為該Profile重新生成設備參數並更換代理節點,而非直接交接給下一位。交接週期建議預留48小時觀察期,確認平台無二次風控提示。
亞馬遜、TikTok、Temu的"關聯"判定標準一樣嗎?
不一樣。亞馬遜側重主體資質和IP段重用;TikTok側重Business Center操作日誌和設備一致性;Temu側重法人資訊與網路區域的交叉校驗。同一套隔離方案不能直接套用到三個平台,至少網路層和行為層需要按平台單獨調整。